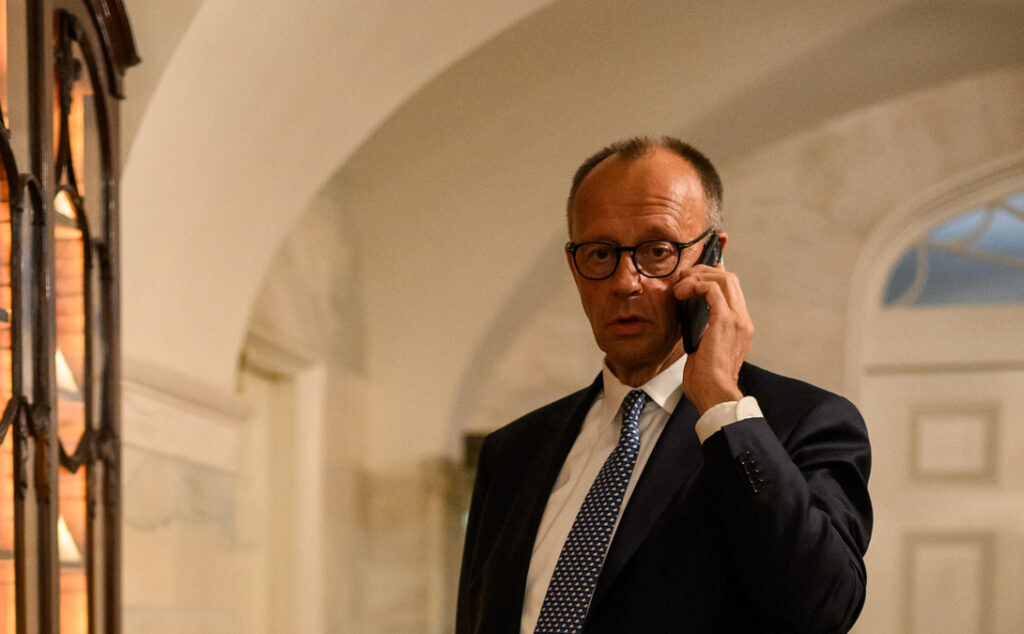
Apple envió advertencias por posibles ataques con software espía a los iPhone de diputados y funcionarios alemanes. Los avisos también alcanzaron a personas que acompañaron al canciller Friedrich Merz en su reciente gira por Asia, además de periodistas y empleados de ministerios, según informó Anadolu a partir de una investigación de Der Spiegel.
Las primeras notificaciones comenzaron a llegar el 29 de octubre. La Oficina Federal de Seguridad de la Información (BSI) contactó a los afectados y les recomendó “asumir, por precaución, que el dispositivo puede estar comprometido”, de acuerdo con una comunicación a la que accedió la cadena pública ARD.
El Gobierno investiga y evita identificar a los afectados
El ministro de Digitalización, Karsten Wildberger, confirmó el caso el domingo 1 de noviembre en el programa Bericht aus Berlin, de ARD. Explicó que Apple había comunicado la posible intervención de determinados aparatos y que el BSI reaccionó con rapidez para informar a sus propietarios sobre cómo proceder.
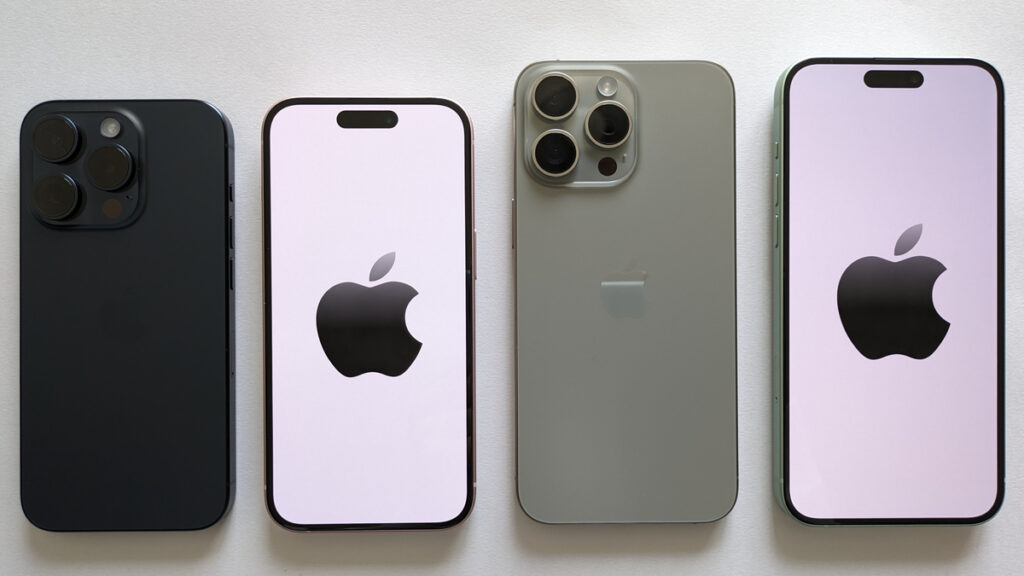
“El Gobierno federal se toma muy en serio el incidente y la advertencia”, expresó este lunes el portavoz Stefan Kornelius. Las autoridades trabajan para esclarecer lo ocurrido y asistir a quienes recibieron los avisos. El funcionario no aclaró si el teléfono del propio Merz figuraba entre los señalados.
La gira del canciller se trasladó por Singapur, Japón y Corea del Sur. La recepción de alertas por integrantes de la delegación amplía el alcance político del episodio, aunque todavía no permite atribuirlo a un país ni establecer dónde se produjeron los intentos de intrusión.
Un teléfono puede convertirse en una herramienta de vigilancia
Los avisos se refieren a spyware mercenario, una categoría de programas de espionaje comercial concebidos para atacar a personas concretas. Apple explica que estas operaciones demandan recursos excepcionales, pueden costar millones de dólares y resultan más difíciles de detectar y prevenir que la delincuencia informática habitual.
Su capacidad de vigilancia involucra a mensajes, llamadas, contactos, calendarios y ubicaciones. Según la información del BSI tomada por ARD, también podrían activarse la cámara y el micrófono sin conocimiento del dueño del teléfono. El acceso a datos de funcionarios y periodistas podría exponer conversaciones y fuentes que exceden al propietario del aparato.
El Ministerio del Interior indicó que las autoridades contemplan un ataque “sin intervención de los afectados”, mediante una técnica conocida como zero-click. En ese tipo de operación, una vulnerabilidad permite introducir el software sin que el usuario necesite pulsar un enlace o abrir un archivo. Citizen Lab, de la Universidad de Toronto, documentó ataques de esa naturaleza contra iPhone en investigaciones anteriores.
El BSI también advirtió sobre el acceso a mensajes dentro de aplicaciones cifradas cuando el dispositivo está comprometido. El riesgo está en el control del teléfono: el contenido puede quedar expuesto en el aparato, aunque la comunicación viaje cifrada.
Pegasus, de la empresa israelí NSO Group, es un ejemplo conocido de estas herramientas. Sus capacidades fueron documentadas por Citizen Lab y Amnistía Internacional.
Qué significa recibir una alerta de Apple
La compañía describe sus notificaciones como advertencias de “alta confianza” de que una persona fue seleccionada como objetivo. Esa evaluación se basa en investigaciones e información propia sobre amenazas, cuyos detalles no divulga para evitar que los atacantes adapten sus métodos y eludan la detección.
Apple utiliza este mecanismo desde 2021 y afirma que, desde entonces, notificó a usuarios de más de 150 países. Entre los perfiles que suelen enfrentar estas operaciones figuran políticos, diplomáticos, periodistas y activistas. La empresa vincula históricamente su costo y complejidad con actores estatales y proveedores privados que trabajan para ellos.

Hacé tu comentario